上野大臣会見概要 |令和8年10月20日|大臣記者会見|厚生労働省
1.メドレー社「@link(アットリンク)」への不正アクセス事案について
保団連
株式会社メドレーは、主に産科医療機関への業務支援システム「@link(アットリンク)」が不正アクセスを受け、最大787医療機関で患者個人の情報が漏えいした可能性があることを公表しました。今のところ、漏えいした可能性があるのは患者の個人情報とのことですが、この事案では、そもそもメドレー社は厚労省の指導等の所管となるのでしょうか。現行のガイドラインでは、この事案のように委託先であるメドレー社が不正アクセスを受け、情報漏えいの可能性が生じた場合、当該事業者に厚生労働省への報告義務はないように読めますが、いかがでしょうか。
また、厚生労働省は医療機関に対し、医療情報システムの委託先を選定するにあたり、医療情報セキュリティ開示書を参照するよう促しています。メドレー社は、同開示書に示された約200のチェック項目について、非該当は何件あったのでしょうか。これらの基準は事業者の自己申告によるものであるため、公的な基準による認証制度が必要との指摘もあります。大臣はどのようにお考えでしょうか。
厚生労働大臣
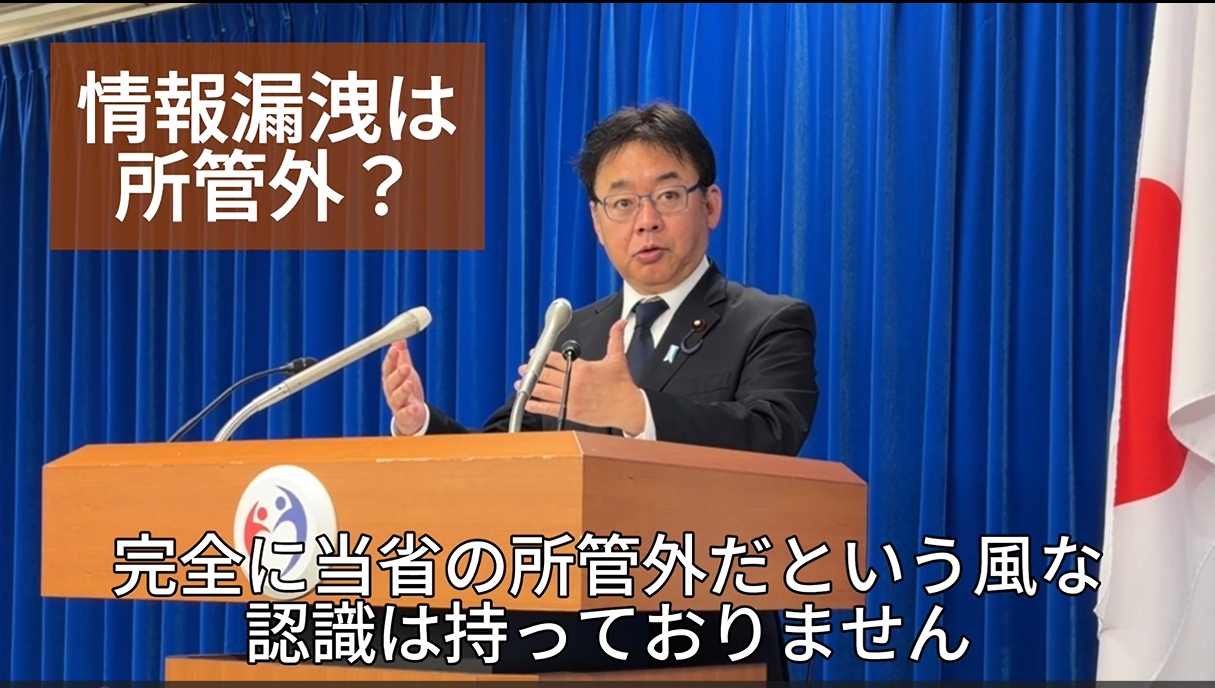
まず1点目でございますが、所管については、これは解釈、定義次第だと思いますが、メドレー社は医療情報システムを取り扱う事業者でありますので、完全に当省の所管外だという認識は持っておりません。また、医療情報システムの安全管理ガイドラインでは、医療情報の漏えいが発生した場合に、医療機関に対しては厚労省への報告を求めておりますが、システムの事業者に対しては報告を求めておりません。ただ、今般、サイバー攻撃による情報漏えいが相次いでおりますので、関係の団体や事業者等に対し、サイバー攻撃の被害を受けた場合には報告をいただくよう依頼をしたところであります。
ご指摘の医療情報セキュリティ開示書は、システムサービス事業者が製品の安全性の自己評価を行い、医療機関が事業者を選定する際の参考情報として活用していくものであります。厚労省としては、各製品のチェック項目への該当項目数は把握しておりません。情報セキュリティに関する情報については、この安全管理ガイドラインにおいて、委託先の選定に際し、ISMS認証やプライバシーマークなどの第三者認証の取得状況などを確認することが望ましいとしているところであります。
2. 電子カルテの認証制度とサイバーセキュリティ対策について
保団連
電子カルテの認証制度について、サイバーセキュリティを要件とするなど、厚労省としてどのような対策の強化を検討していますでしょうか。
厚生労働大臣
この電子カルテの認証制度についても、安全管理ガイドラインへの対応を求めていることになりますし、脆弱性診断などのサイバーセキュリティ対策の実施状況やその結果なども審査することとしております。
引き続き、電子カルテを含む医療情報システムの安全確保に施策を講じます。